
eProcurement-Administration: Rollen, Rechte und Freigaben im Adminbereich
Im Adminbereich legen IT und Einkaufsleitung fest, wer in Ovenca was sehen und tun darf: Rollen und Rechte, Gesellschaften und Werke, Sichtbarkeiten und Freigabewege.
Der Adminbereich ist das Steuerungsmodul der eProcurement-Software Ovenca. Hier werden die Regeln gesetzt, nach denen Kataloge sichtbar sind und Freigaben laufen.
Das Steuerungsmodul der Plattform
Konzerne und große mittelständische Unternehmen beschaffen über viele Gesellschaften, Werke und Fachbereiche hinweg. Der Adminbereich bildet diese Struktur ab und knüpft daran Rechte, Sichtbarkeiten und Freigaben.
So bleibt nachvollziehbar, wer welchen Katalog sieht, wer Daten ändern darf und wer freigibt.
- Nutzer
- Systemadministration und Einkaufsleitung
- Bereiche
- Rollen, Benutzer, Gesellschaften und Werke
- Rechtemodell
- Lesen, Anlegen, Ändern und Löschen je Entität und je Relation
- Freigaben
- Mehrstufig, Routing nach Warengruppe möglich
- Anmeldung
- SSO über SAML 2.0 oder OIDC, MFA per TOTP
Rollen und Rechte bis auf Entität und Relation
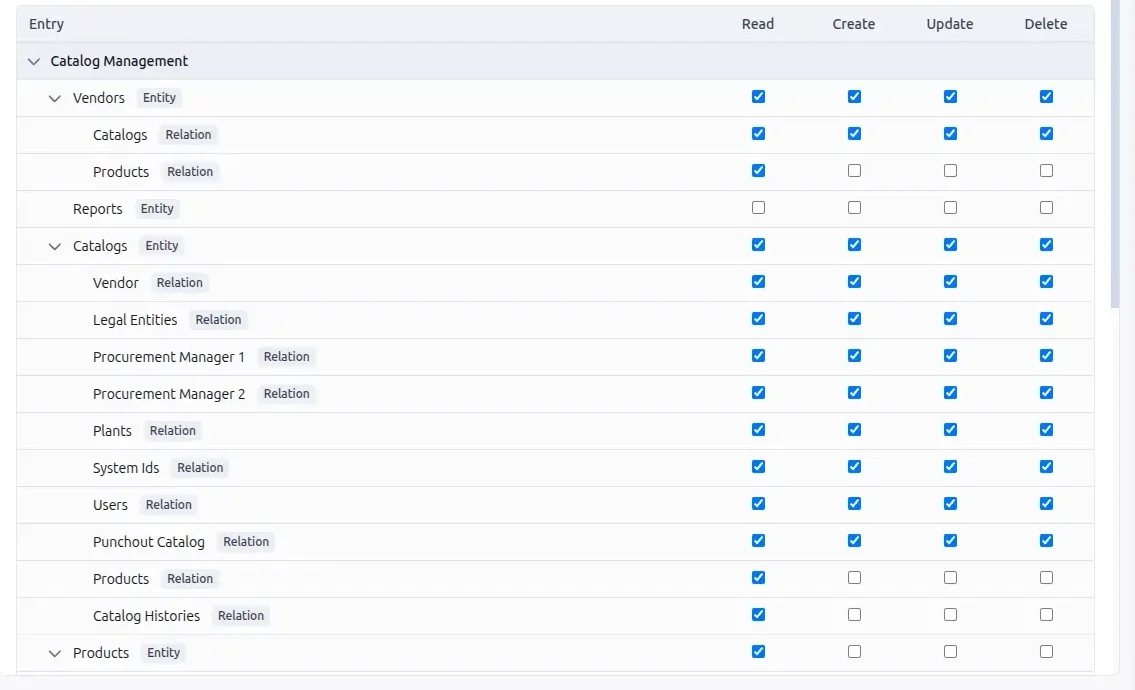
Eine Rolle legt für jedes Objekt fest, ob es gelesen, angelegt, geändert oder gelöscht werden darf. Dieselbe Entscheidung lässt sich für die Beziehungen zwischen Objekten treffen.

Die Abbildungen auf dieser Seite zeigen eine Demo-Umgebung mit Beispieldaten.
- Vier Rechte je ZeileLesen, Anlegen, Ändern und Löschen werden einzeln vergeben.
- EntitätenLieferanten, Kataloge, Produkte und Reports sind eigene Entitäten mit eigenen Rechten.
- RelationenUnter jeder Entität stehen ihre Beziehungen, bei Katalogen zum Beispiel zu Gesellschaften, Werken, Benutzern und Punchout-Katalogen.
- Abgestufte RechteIm Beispiel darf die Rolle Kataloge vollständig bearbeiten, die zugehörigen Produkte aber nur lesen.
- AdministrationRollen, Benutzer, Gesellschaften und Werke haben eigene Bereiche.
Gesellschaften, Werke und Sichtbarkeit
Die Organisationsstruktur wird im Adminbereich gepflegt. Kataloge werden ihr zugeordnet, daraus ergibt sich die Sichtbarkeit.

- Gesellschaften
- Die rechtlichen Einheiten des Unternehmens werden als eigene Objekte geführt.
- Werke
- Standorte werden als Werke angelegt.
- Benutzer
- Benutzer werden im Adminbereich verwaltet und erhalten Rollen.
- Sichtbarkeit
- Kataloge sind mit Gesellschaften, Werken und Benutzern verknüpft. Daraus ergibt sich, wer welchen Katalog sieht.
- Einkaufsverantwortliche
- Je Katalog lassen sich Einkaufsverantwortliche hinterlegen.
Mehrstufige Freigaben
Freigaben laufen über mehrere Stufen. Welche Stelle freigibt, kann von der Warengruppe abhängen. Die Katalogliste zeigt, auf welcher Stufe ein Vorgang steht.

- Stufen
- Im Beispiel durchlaufen Kataloge die Stufen Controlling und Procurement.
- Punchout
- Die Konfiguration von Punchout-Katalogen hat eigene Stufen, im Beispiel technisch und nicht technisch.
- Ausgänge
- Freigegeben, Änderungen angefordert oder abgelehnt.
- Routing
- Die Zuordnung der Freigeber kann nach Warengruppe erfolgen.
Nachvollziehbarkeit, Auswertung und Zugang
Für Revision, IT-Sicherheit und Datenschutz zählt, was protokolliert wird und wie der Zugang geregelt ist.
- Audit Trail
- Vorgänge werden protokolliert. Kataloge und Punchout-Konfigurationen haben einen eigenen Verlauf.
- Reporting
- Auswertungen stehen im Adminbereich bereit. Der Zugriff auf Reports ist ein eigenes Recht in der Rolle, Listen lassen sich exportieren.
- Single Sign-on
- SAML 2.0 oder OIDC
- Mehrfaktor
- MFA per TOTP
- Verschlüsselung
- TLS für die Übertragung
- Datenschutz
- DSGVO, Vertrag zur Auftragsverarbeitung
- Betrieb
- On-Premise oder Private Cloud als eigene Instanz in einem Rechenzentrum in der EU
Funktionsumfang des Adminbereichs
Die Tabelle fasst die Steuerungsfunktionen zusammen.
| Bereich | Funktion | Umfang |
|---|---|---|
| Zugriff | Rollen | Rechte Lesen, Anlegen, Ändern und Löschen |
| Zugriff | Granularität | Je Entität und je Relation |
| Zugriff | Benutzer | Benutzerverwaltung mit Rollen |
| Organisation | Gesellschaften | Rechtliche Einheiten als eigene Objekte |
| Organisation | Werke | Standorte als eigene Objekte |
| Organisation | Sichtbarkeit | Kataloge je Gesellschaft, Werk und Benutzer |
| Freigaben | Stufen | Mehrstufig |
| Freigaben | Routing | Nach Warengruppe möglich |
| Nachweis | Audit Trail | Protokoll der Vorgänge, Verlauf je Katalog |
| Nachweis | Reporting | Auswertungen und Export |
| Anmeldung | Single Sign-on | SAML 2.0, OIDC |
| Anmeldung | Mehrfaktor | TOTP |
Demo oder Fachgespräch anfragen
Nennen Sie uns kurz Ihre Systemlandschaft und Ihren Anlass. Ihr Ansprechpartner ist Jens Bohl.